Управление уязвимостями
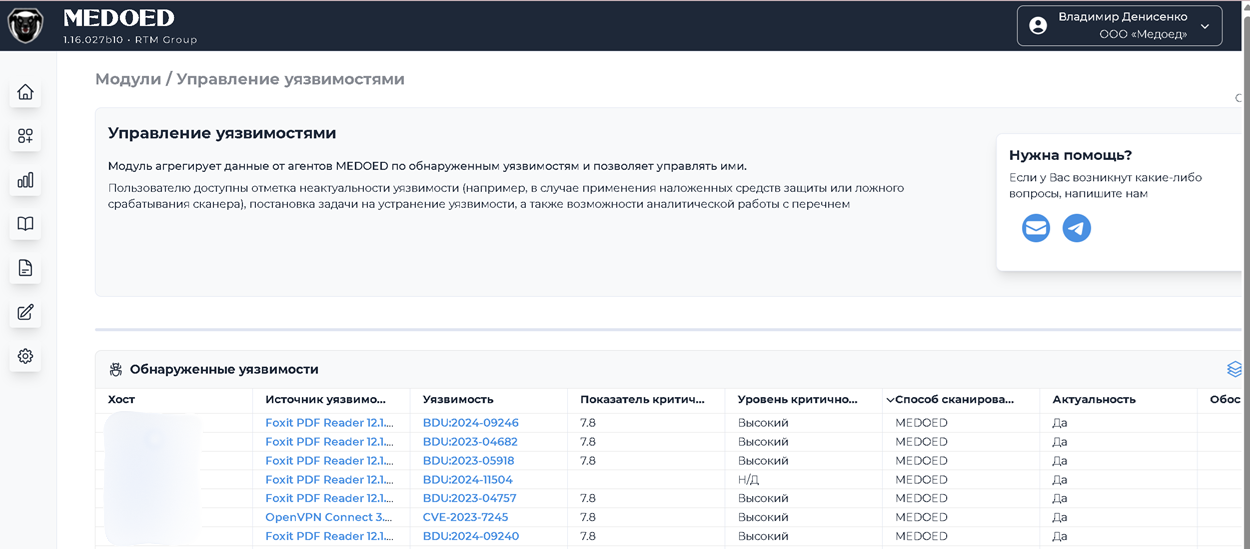
Модуль оперирует открытыми базами данных CVE и БДУ на сведениях об установленном программном обеспечении, собранных модулем инвентаризации MEDOED
Пользователь может вручную добавлять элементы анализа, либо опираться на данные, полученные от агентов MEDOED. Для работы модуля в облачной (распространяется на бесплатную) версии необходимо установить агенты на рабочие станции и серверы, а также один прокси-сервер MEDOED.
Результаты анализа включают:
- Хост, на котором обнаружена угроза
- Уязвимое ПО
- Ссылка на базу, содержащую уязвимость
- При наличии – рекомендации по устранению
Результаты формируются в виде отчета, позволяют ставить задачи на устранение выявленных уязвимостей, смотреть динамику их наличия.
Почему MEDOED — это удобно?
Для Вас собраны все справочники из методических рекомендаций.
Для Вашего удобства представлены подсказки и видеоинструкция.
При использовании других модулей часть информации уже будет заполнена.
Возможна совместная работа нескольких сотрудников отдела ИБ.