MEDOED Threat Intelligence Platform — предугадает атаку до ее начала
Современная платформа киберразведки для агрегации, обогащения, анализа и оперативного использования информации о киберугрозах
Что такое Threat Intelligence Platform?
Threat Intelligence Platform (TIP) — это инструмент, который помогает компаниям заранее узнавать о киберугрозах и быстрее реагировать на них.
Каждый день в интернете появляются тысячи сообщений о вирусах, уязвимостях и атаках. TIP собирает эти данные из разных источников, проверяет их, добавляет контекст и показывает, какие угрозы реально важны для вашей компании. Все это — в одном месте и с возможностью автоматизировать реакцию.
Информации об угрозах много. Важно то, как быстро вы сможете использовать ее, чтобы защитить бизнес.
В этом вам поможет TIP.
Ключевые преимущества TIP
Сокращение времени реагирования
Автоматизация сбора данных из различных источников значительно ускоряет расследование инцидентов и реагирование на угрозы.
Проактивное выявление угроз
Поиск признаков атак на основе известных тактик злоумышленников и автоматизация защитных мер.
Аналитика и визуализация
TIP легко интегрируется со средствами защиты — файерволами, антивирусами, EDR-решениями и другими, предоставляя данные в удобном виде
Аналитика и визуализация угроз
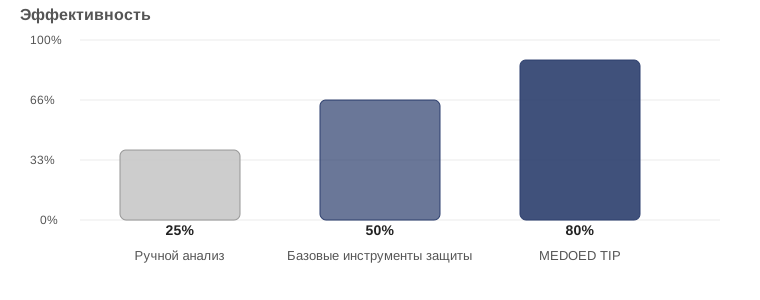
Эффективность обнаружения угроз с TIP
Платформа автоматически связывает разрозненные индикаторы компрометации (IoC) между собой и добавляет к каждому индикатору метаданные. Вместо просто отметки «опасный IP-адрес» пользователь получает обогащенные данные с контекстом атаки.
Пример: «Этот IP входит в ботнет E****, атакует финансовый сектор в Европе, использует технику T1027 (Obfuscated Files or Information) по фреймворку MITRE ATT&CK».
Пример демонстрирует ознакомительные данные
Мониторинг внешней цифровой среды
Открытые источники (OSINT)
Мониторинг репозиториев GitHub, новостных порталов, специализированных блогов по кибербезопасности на предмет утечек данных и упоминаний компании.
Хакерские форумы и даркнет
Поиск обсуждений атак на организацию, утечек данных или продажи доступа к инфраструктуре в закрытых сообществах.
Коммерческие источники
Базы данных угроз, отраслевой обмен данными между компаниями.
Цифровой след организации
Мониторинг доменов, SSL-сертификатов, IP-адресов на предмет подражаний и фишинговых копий.
Продвинутые TIP-решения сопоставляют найденные угрозы с профилем организации и выделяют актуальные индикаторы, обеспечивая выявление угроз за пределами периметра.
Интеграции TIP с системами ИБ
Современные TIP-решения интегрируются с популярными системами безопасности для создания единой защиты:
Примеры интеграций:
- Medoed TI — позволяет оперативно (в фоновом режиме) отслеживать угрозы по базам уязвимостей, предоставляя отчет и возможности маркировки отдельных уязвимостей. Помимо этого, ведется привязка к инфраструктуре, в которой работает решение
- BI.ZONE Threat Intelligence — имеет интеграции с системами управления для автоматического создания тикетов при обнаружении утечек данных
- Positive Technologies PT ESC — содержит готовые правила корреляции для своей SIEM и интеграции с решениями для оркестрации (SOAR)
Три уровня киберразведки
Стратегический уровень
Анализ глобальных трендов, рисков и APT-группировок для принятия обоснованных решений о развитии ИБ-направления компании.
Операционный уровень
Понимание конкретных техник атак по MITRE ATT&CK, помощь аналитикам в прогнозировании вероятных атак.
Тактический уровень
Конкретные индикаторы компрометации для выявления и блокировки атак в реальном времени.
TIP охватывает все три уровня работы с киберугрозами. Такой подход позволяет видеть общую картину и использовать данные каждого уровня для усиления остальных.
FAQ о Threat Intelligence Platform
TIP дополняет SIEM/SOAR, предоставляя внешний контекст угроз, тогда как SIEM фокусируется на внутренних событиях, а SOAR — на автоматизации реагирования.
Это система, которая собирает и анализирует данные о киберугрозах, чтобы заранее выявлять риски и помогать службе безопасности действовать эффективно.
Они объединяют данные из разных источников — открытых, коммерческих и внутренних, связывают индикаторы, определяют контекст атак и формируют практические рекомендации.
Обогащает события безопасности контекстом: кто атакует, какими методами и с какой целью. Эти данные интегрируются в SIEM, SOC и другие системы, повышая точность реагирования.
Обычно от нескольких дней до пары недель — в зависимости от объема интеграций, инфраструктуры и внутренних процессов компании.
Да. Все данные шифруются при передаче и хранении. Доступ регулируется правами пользователей.
Платформа анализирует события с учётом контекста атак и приоритетов компании. Это позволяет отличать реальные инциденты от фоновых срабатываний и снижает нагрузку на SOC-аналитиков.
Централизованный доступ к достоверным данным об угрозах, автоматизацию реагирования и снижение числа инцидентов. Команда безопасности начинает работать на опережение.
Сбор данных, их обогащение и корреляция, аналитика и визуализация, интеграция с другими системами и автоматизация ответных действий.